黑客盗取数字货币案例:从交易所崩盘到钓鱼骗局,钱包还安全吗
黑客盗取数字货币案例:从交易所崩盘到钓鱼骗局,钱包还安全吗
做了八年数字货币安全追踪,"以为很安全"却一夜归零的案例我见过上百起。Mt.Gox被拖走74万枚比特币、Ronin Bridge被盗6亿美元、普通人一条钓鱼短信丢了全部积蓄——黑客盗取数字货币的案例从来不是小概率,是每天都在上演的事故。
Ronin Bridge事件特别典型。Lazarus组织没有"黑进"服务器,而是社工攻陷Axie团队多名员工邮箱,伪造高管审批,从跨链桥转走近6亿美元。整个攻击就靠伪装发邮件、骗过内部流程黑客盗取数字货币案例:从交易所崩盘到钓鱼骗局,钱包还安全吗,比任何零日漏洞都难防。
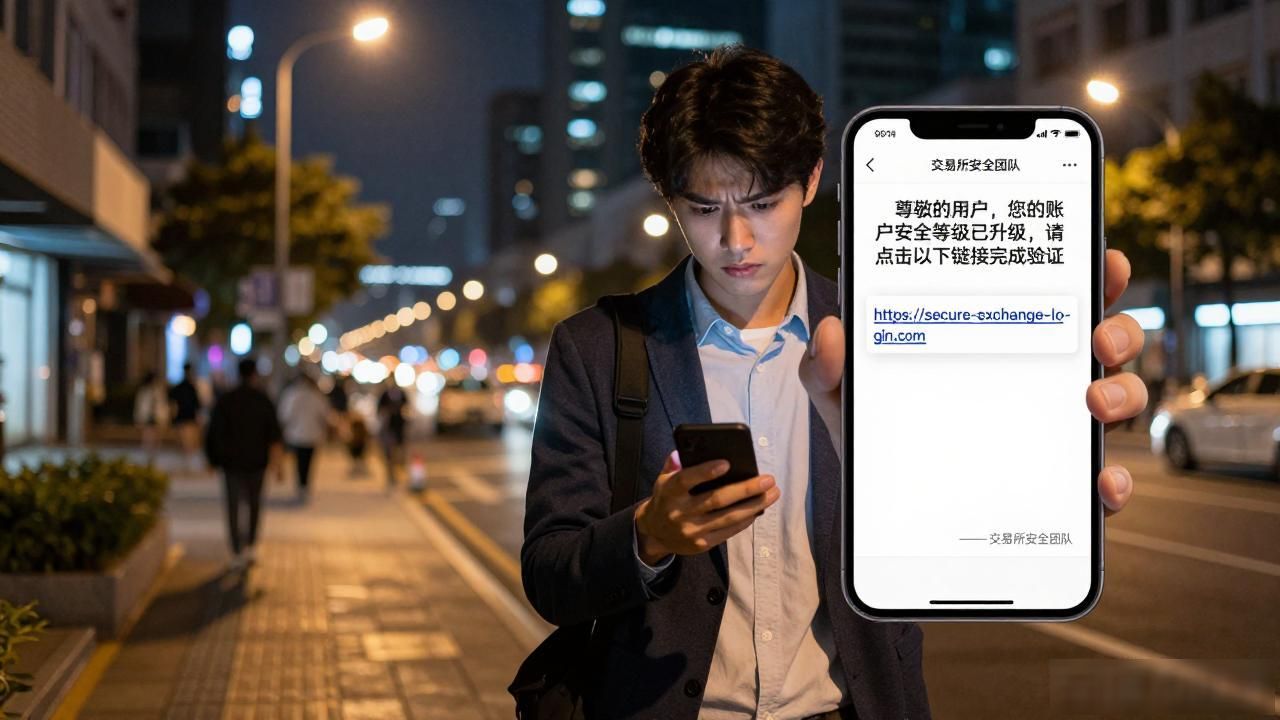
2024年我追踪到一个更接地气的案子。杭州一位程序员下班路上收到"交易所安全升级"短信,链接和官方一模一样,输入助词、勾了个不起眼的"授权签名"框,20万美元ETH九十分钟就归零。这类钓鱼攻击在年度安全报告里占比已超六成。
把这些案例摊开看,攻击路径高度集中:热钱包私钥管理、跨链合约审计盲区、用户端钓鱼与助词泄露。2025年又冒出"闪电贷+预言操纵"组合拳,资金一旦离开你的硬件钱包,控制权就再也不是你的了。
每年追踪到的案例能写三百多页,核心逻辑没变——你的助词就是你的一切。你现在把助词存在哪里,敢不敢闭上眼问自己一句:手机明天被偷黑客盗取数字货币案例,你的币还在不在?